Concepto 01
Infraestructura global: Regiones, Availability Zones y Edge Locations
- Explicación simple
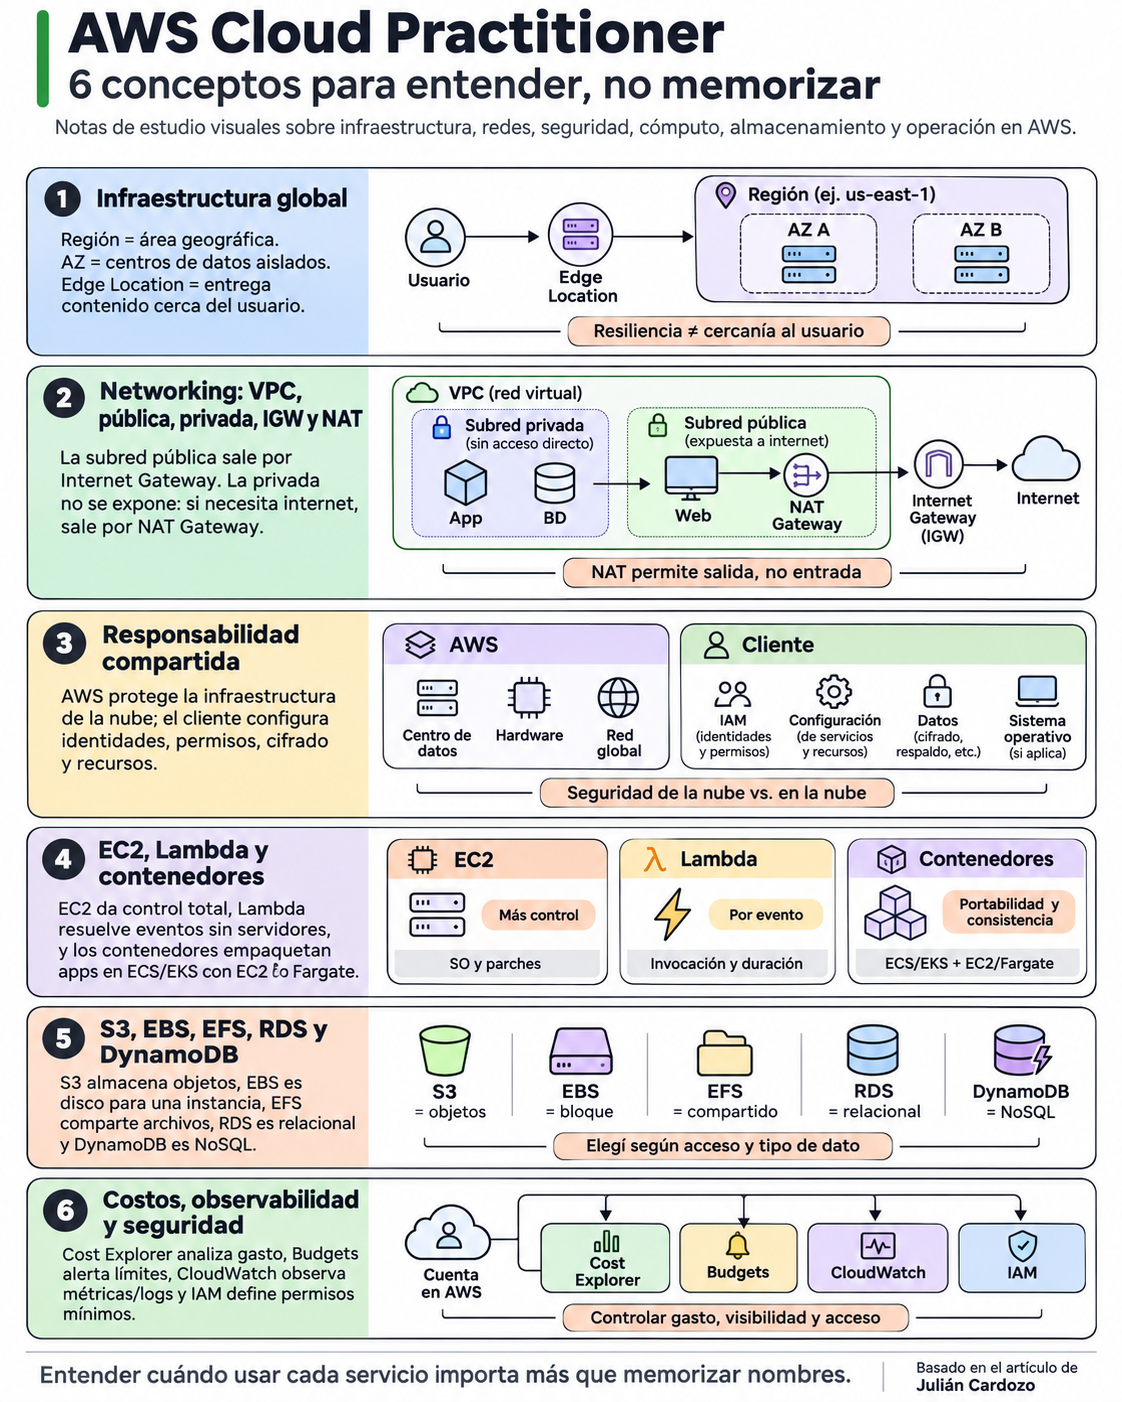
- Una Región es un área geográfica con varios centros de datos independientes. Cada Availability Zone (AZ) es uno o más centros de datos con energía, refrigeración y red propias, aislados de fallas en otras AZs pero unidos por redes de baja latencia. Una Edge Location es un punto de presencia más chico y más cercano al usuario final, usado para entregar contenido o resolver DNS — no para alojar tu infraestructura.
- Ejemplo práctico
- Distribuís instancias EC2 entre
us-east-1ayus-east-1bpara que un corte eléctrico en una AZ no tire abajo la aplicación. Amazon CloudFront, en cambio, usa Edge Locations en todo el mundo para servir contenido estático cerca del usuario, sin mover tu infraestructura de lugar. - Comparación útil
- Región: dónde viven tus recursos. AZ: cómo los repartís para tolerar fallas. Edge Location: cómo acercás contenido al usuario, sin relocalizar nada.
- Error frecuente
- Confundir una Edge Location con "una AZ más chica". Resuelven problemas distintos: resiliencia (AZ) contra latencia de entrega de contenido (Edge Location).
Check yourself¿Qué diferencia hay entre desplegar en varias AZs y usar una Edge Location vía CloudFront?
Concepto 02
Networking: VPC, subred pública/privada, Internet Gateway y NAT Gateway
- Explicación simple
- Una VPC es una red privada y aislada dentro de AWS. Dentro de ella, una subred pública tiene una ruta directa a un Internet Gateway (IGW). Una subred privada no tiene esa ruta. Si un recurso privado necesita salir a internet, lo hace a través de un NAT Gateway, que vive en una subred pública.
Subred privada · 10.0.2.0/24
- EC2 / RDS (datos)
- Ruta 0.0.0.0/0 → NAT Gateway
Subred pública · 10.0.1.0/24
- EC2 (web) y NAT Gateway
- Ruta 0.0.0.0/0 → Internet Gateway
Internet Gateway
- Puerta de la VPC
- Entrada y salida para IPs públicas
Internet
- Usuarios
- Parches y APIs externas
Pública: ruta directa a un Internet Gateway. Privada: sale a internet vía el NAT Gateway que vive en la subred pública — nunca al revés.
- Ejemplo práctico
- El servidor web que recibe tráfico de usuarios va en la subred pública. La base de datos que ese servidor consulta va en la subred privada, sin IP pública, protegida de accesos directos desde internet.
- Comparación útil
- El Internet Gateway habilita tráfico entrante y saliente para recursos con IP pública. El NAT Gateway solo habilita tráfico saliente iniciado desde adentro — nunca conexiones iniciadas desde internet hacia la subred privada.
- Error frecuente
- Creer que el NAT Gateway "agrega seguridad". Su función es habilitar salida a internet sin exponer la subred privada a tráfico entrante; el control de acceso corre por cuenta de los Security Groups y las Network ACLs.
Check yourself¿Por qué una base de datos en una subred privada puede descargar un parche de seguridad, pero nadie desde internet puede conectarse directamente a ella?
Concepto 03
Modelo de responsabilidad compartida
- Explicación simple
- AWS es responsable de la seguridad de la nube: infraestructura física, hardware, virtualización y red global. El cliente es responsable de la seguridad en la nube: cómo configura sus recursos, cómo gestiona identidades y permisos (IAM), cómo cifra sus datos y, cuando aplica, cómo mantiene el sistema operativo.
- Ejemplo práctico
- AWS garantiza que el hardware del datacenter esté físicamente protegido. El cliente es quien decide si un bucket de S3 es público o privado, y quién tiene permiso para leerlo.
- Comparación útil
- En servicios administrados (Lambda, RDS) AWS asume más responsabilidad operativa — por ejemplo, los parches del motor de base de datos. En EC2, el cliente administra el sistema operativo, así que su porción de responsabilidad es mayor.
- Error frecuente
- Asumir que "está en AWS" significa que todo riesgo de seguridad es de AWS. Una mala configuración de permisos siempre es responsabilidad del cliente.
Check yourselfSi un bucket de S3 queda expuesto públicamente por una configuración incorrecta, ¿de quién es la responsabilidad según el modelo?
Concepto 04
EC2, Lambda y contenedores: cómo elegir
- Explicación simple
- EC2 son servidores virtuales que el cliente administra (sistema operativo, parches, escalado). AWS Lambda ejecuta código sin administrar servidores, cobra por invocación y duración, y escala automáticamente. Los contenedores (Amazon ECS o EKS) empaquetan una aplicación con sus dependencias; corren sobre EC2 (el cliente administra los servidores) o sobre Fargate (AWS administra la infraestructura de cómputo).
- Ejemplo práctico
- Procesar una imagen apenas se sube a S3: buen caso para Lambda. Varios microservicios corriendo todo el tiempo: suele encajar mejor en contenedores. Una aplicación con requerimientos específicos de sistema operativo: puede necesitar EC2.
- Comparación útil
- Control total del servidor → EC2. Cero administración, eventos puntuales → Lambda. Empaquetado consistente de la app, con o sin administrar el servidor → contenedores, con EC2 o con Fargate.
- Error frecuente
- Asumir que Lambda siempre es más barato. Para cargas constantes y predecibles, EC2 o contenedores pueden salir más económicos que pagar por cada invocación.
Check yourself¿Qué elegirías para un proceso que corre de forma continua las 24 horas, y por qué probablemente no sea Lambda?
Concepto 05
S3, EBS, EFS y las principales bases de datos
- Explicación simple
- Amazon S3 es almacenamiento de objetos accesible por red, sin estructura de sistema de archivos. Amazon EBS es un volumen de bloques que se adjunta a una sola instancia EC2 a la vez, como un disco virtual. Amazon EFS es un sistema de archivos compartido que varias instancias EC2 pueden montar al mismo tiempo. Para datos estructurados: RDS ofrece bases relacionales administradas, y DynamoDB una base NoSQL totalmente administrada y de alta escala.
- Ejemplo práctico
- Fotos de perfil de usuarios → S3. El disco del sistema operativo de una instancia → EBS. Una carpeta que varias instancias web leen y escriben a la vez → EFS. El catálogo de un e-commerce con relaciones entre tablas → RDS. Datos de sesión con lecturas y escrituras masivas y baja latencia → DynamoDB.
- Comparación útil
- ¿Un solo servidor necesita un disco? EBS. ¿Varios servidores necesitan compartir archivos? EFS. ¿Es un archivo que se accede por URL o API, no un disco? S3.
- Error frecuente
- Intentar montar un mismo volumen EBS en varias instancias EC2 a la vez. EBS está pensado para una sola instancia; para compartir archivos entre varias, la herramienta correcta es EFS.
Check yourself¿Por qué EBS no es la opción correcta si tres instancias EC2 necesitan leer y escribir sobre los mismos archivos al mismo tiempo?
Concepto 06
Costos, observabilidad y seguridad
- Explicación simple
- AWS Cost Explorer visualiza y analiza el gasto histórico. AWS Budgets define límites y alertas antes de que el gasto se salga de control. Amazon CloudWatch centraliza métricas, logs y alarmas para observar el comportamiento de los recursos. AWS IAM controla quién puede hacer qué, mediante usuarios, grupos, roles y políticas, siguiendo el principio de menor privilegio.
- Ejemplo práctico
- Una alarma en Budgets avisa si el gasto mensual supera un monto definido. CloudWatch indica si una instancia EC2 tiene uso de CPU anormalmente alto. Un rol de IAM específico le da a una aplicación acceso solo al bucket de S3 que necesita, nada más.
- Comparación útil
- Cost Explorer mira hacia atrás (qué gasté y por qué). Budgets mira hacia adelante (qué no quiero superar). CloudWatch observa el comportamiento técnico. IAM decide quién puede actuar sobre qué recurso.
- Error frecuente
- Usar las credenciales de la cuenta raíz (root) para el trabajo diario, en vez de crear usuarios o roles de IAM con permisos acotados a lo que realmente necesitan.
Check yourself¿Qué herramienta usarías para que te avisen antes de gastar de más, y cuál para entender por qué una instancia está lenta?
Learning is better when shared: si estas notas te sirven para el CLF-C02, descargá el PDF, compartilo con quien esté estudiando y contame qué concepto te costó más.